Domain 1ceo.de kaufen?
Wir ziehen mit dem Projekt
1ceo.de um.
Sind Sie am Kauf der Domain
1ceo.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 1ceo.de kaufen?
Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
Wie kann man IT-Leiter oder IT-Manager werden?
Um IT-Leiter oder IT-Manager zu werden, ist in der Regel ein abgeschlossenes Studium im Bereich Informatik oder eine vergleichbare Ausbildung erforderlich. Zusätzlich sind mehrere Jahre Berufserfahrung in der IT-Branche, vorzugsweise in leitenden Positionen, von Vorteil. Weiterbildungen und Zertifizierungen in den Bereichen Projektmanagement, IT-Management oder Führungskompetenzen können ebenfalls hilfreich sein, um die erforderlichen Fähigkeiten und Kenntnisse zu erlangen. **
Ähnliche Suchbegriffe für IT-Security
Top-Angebote
Produkte zum Begriff IT-Security:
-
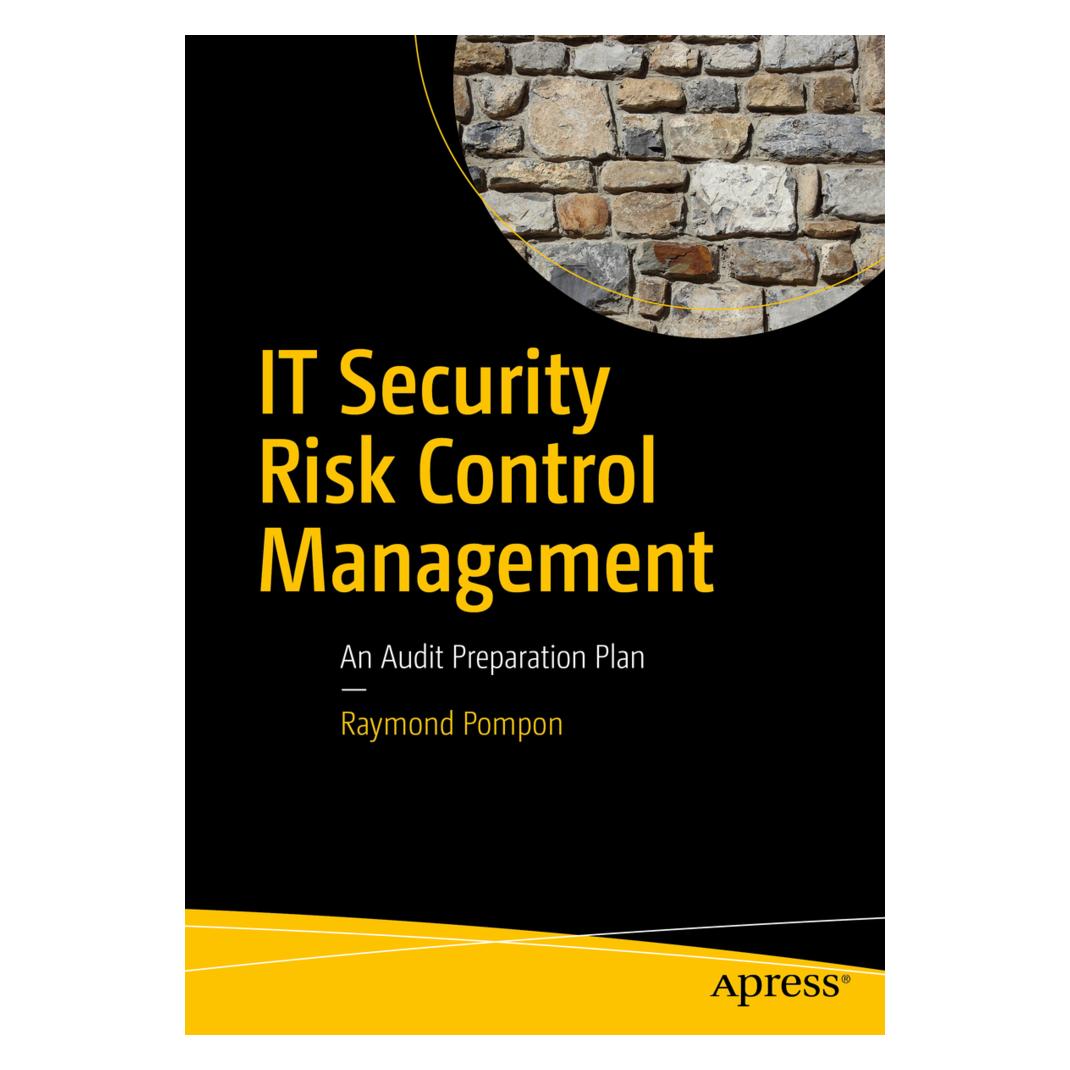
IT Security Risk Control Management, Fachbücher von Raymond PomponDas Buch "IT Security Risk Control Management" bietet eine umfassende Anleitung zur Entwicklung und Implementierung eines effektiven Sicherheitsprogramms in Organisationen. Es beleuchtet die komplexen Herausforderungen der Informationssicherheit und bietet praxisnahe Werkzeuge, um Sicherheitskontrollen nahtlos in Geschäftsprozesse zu integrieren. Der Autor, Raymond Pompon, vermittelt, dass Informationssicherheit weit über technische Massnahmen hinausgeht und Fähigkeiten in Bereichen wie organisatorische Beratung, Diplomatie, Change Management und Risikomanagement erfordert. Leserinnen und Leser lernen, wie sie ein Sicherheitsprogramm aufbauen, das sich dynamisch an die Bedürfnisse der Organisation anpasst und gleichzeitig den sich ständig ändernden Bedrohungen standhält. Das Buch richtet sich an IT-Fachleute, die in den Sicherheitsbereich wechseln möchten, sowie an neue Sicherheitsmanager und -spezialisten, die ihre Kenntnisse in der Informationssicherheit vertiefen wollen.69,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Klaus: IT Security managenIT Security managen , - Die Basis für Ihren Erfolg in der Verantwortung ür das IT Security Management - Einführung in die wichtigen Themen des IT Security Managements - Hilfe für das Management der vielfältigen Anforderungen in der Praxis - Neu in der 2. Auflage: Ausführliche Darstellung des Themenblocks IT Security Policy, Management der Sicherheit von operativer Technologie (OT-Security), Aktualisierte gesetzliche Regelungen, z.B. DSGVO, EU Cybersecurity Act, DDG, TTD - Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches IT-Sicherheit ist weit mehr als nur der Einsatz technischer Sicherheitsmaßnahmen wie Firewalls oder Virenschutz. Eine beständige und wirtschaftliche Sicherheit für Ihre IT erreichen Sie nur, wenn Sie die IT-Risiken kontinuierlich managen und die ITSicherheit ganzheitlich betrachten, wozu neben der physischen und technischen Situation auch die Einbeziehung von personellen und organisatorischen Faktoren gehören. Dieses Praxishandbuch geht nicht nur auf die Methodik des IT Security Managements ein, so wie dies viele andere Bücher über das Thema tun, sondern widmet sich vor allem den Dingen dahinter, zum Beispiel unternehmenspolitischen Einflüssen, organisatorischen Fragestellungen oder taktischen Überlegungen. Damit beschäftigt es sich mit den Managementaspekten, mit denen Sie in der Verantwortung für das IT Security Management in Ihrer täglichen Arbeit konfrontiert werden und geht auf die Aspekte ein, die Sie berücksichtigen müssen, um in Ihrer Tätigkeit erfolgreich zu sein. AUS DEM INHALT // Stellenwert der Informationssicherheit/Risiko und Sicherheit/Entstehung und Auswirkungen von Risiken/Sicherheitsorganisation/IT Security Policy/ Sicherheit definieren und vorgeben/Risiken erkennen und bewerten/Reporting/Business Continuity/Notfallmanagement/Der Mensch in der Informationssicherheit/Incident Handling und IT-Forensik/IT-Sicherheit und externe Partner/Rechtliche Einflüsse , Luft- & Hydraulikfederung > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20240412, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Schmidt, Klaus, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 358, Keyword: IT-Risikomanagement; IT-Security; IT-Sicherheit; IT-Sicherheitsmanager; Security; Sicherheit, Fachschema: Wirtschaft / Wirtschaftsmathematik~Wirtschaftsmathematik~Wirtschaftsrechnen~EDV / Theorie / Recht~Recht (EDV)~Datensicherheit / Netz~Internet / Protokolle, Sicherheit, Technik~Informatik, Fachkategorie: Rechtliche Fragen der IT~IT-Zertifizierung~Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Informatik, Warengruppe: HC/Informatik, Sender’s product category: BUNDLE, Länge: 245, Breite: 179, Höhe: 26, Gewicht: 820, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist der Gehalt im IT-Security-Bereich?
Das Gehalt im IT-Security-Bereich kann stark variieren, abhängig von Faktoren wie Erfahrung, Qualifikationen, Standort und Unternehmensgröße. In der Regel können IT-Security-Spezialisten jedoch ein überdurchschnittliches Gehalt erwarten, da ihre Fähigkeiten und Kenntnisse sehr gefragt sind und die Nachfrage nach IT-Sicherheitsexperten stetig steigt. Einsteiger können mit einem Einstiegsgehalt von etwa 40.000 bis 60.000 Euro pro Jahr rechnen, während erfahrene Fachkräfte mit mehreren Jahren Berufserfahrung oft Gehälter von 80.000 Euro oder mehr verdienen können. **
-
Haben Anwendungsentwickler oder IT-Security-Experten bessere Berufsaussichten?
Es ist schwierig, eine eindeutige Antwort auf diese Frage zu geben, da sowohl Anwendungsentwickler als auch IT-Security-Experten gute Berufsaussichten haben. Die Nachfrage nach Anwendungsentwicklern ist aufgrund der ständig wachsenden Digitalisierung und des Bedarfs an maßgeschneiderten Softwarelösungen hoch. Gleichzeitig steigt jedoch auch die Bedeutung der IT-Sicherheit, da Unternehmen vermehrt auf Datenschutz und Schutz vor Cyberangriffen achten. Daher können beide Berufsfelder vielversprechende Karrieremöglichkeiten bieten. **
-
Was macht ein Security Manager?
Ein Security Manager ist für die Planung, Implementierung und Überwachung von Sicherheitsmaßnahmen in einem Unternehmen oder einer Organisation verantwortlich. Dazu gehört die Entwicklung von Sicherheitsrichtlinien, die Schulung von Mitarbeitern in Sicherheitsverfahren, die Überwachung von Sicherheitssystemen und die Reaktion auf Sicherheitsvorfälle. Der Security Manager arbeitet eng mit anderen Abteilungen zusammen, um sicherzustellen, dass alle Sicherheitsanforderungen erfüllt sind und die Unternehmensdaten und -ressourcen geschützt sind. Darüber hinaus führt der Security Manager regelmäßige Sicherheitsaudits durch, um potenzielle Schwachstellen zu identifizieren und zu beheben. Insgesamt ist der Security Manager dafür verantwortlich, die Sicherheit der Organisation zu gewährleisten und das Risiko von Sicherheitsvorfällen zu minimieren. **
-
Wie hoch ist das Gehalt in der IT-Security-Branche?
Das Gehalt in der IT-Security-Branche kann je nach Erfahrung, Qualifikation und Unternehmensgröße variieren. In der Regel liegt das Einstiegsgehalt für IT-Security-Spezialisten zwischen 40.000 und 60.000 Euro brutto im Jahr. Mit zunehmender Berufserfahrung und Spezialisierung kann das Gehalt auf über 100.000 Euro brutto im Jahr steigen. **

Windows 10 oder der HP Client Security Manager?
Windows 10 ist ein Betriebssystem von Microsoft, während der HP Client Security Manager eine Sicherheitssoftware von HP ist, die speziell für HP-Computer entwickelt wurde. Beide haben unterschiedliche Funktionen und Zwecke. Windows 10 bietet ein umfassendes Betriebssystem für den täglichen Gebrauch, während der HP Client Security Manager speziell auf die Sicherheit und den Schutz von HP-Computern ausgerichtet ist. Die Wahl zwischen den beiden hängt von den individuellen Bedürfnissen und Prioritäten des Nutzers ab. **
Ist Security Task Manager vertrauenswürdig und kein Virus?
Security Task Manager ist ein legitimes Programm, das entwickelt wurde, um die Aktivitäten und Prozesse auf Ihrem Computer zu überwachen. Es ist kein Virus und wird von vielen Benutzern als vertrauenswürdig angesehen. Es ist jedoch immer ratsam, eine aktuelle Antivirensoftware zu verwenden, um sicherzustellen, dass keine schädlichen Programme auf Ihrem Computer ausgeführt werden. **
Top-Angebote
Produkte zum Begriff IT-Security:
-
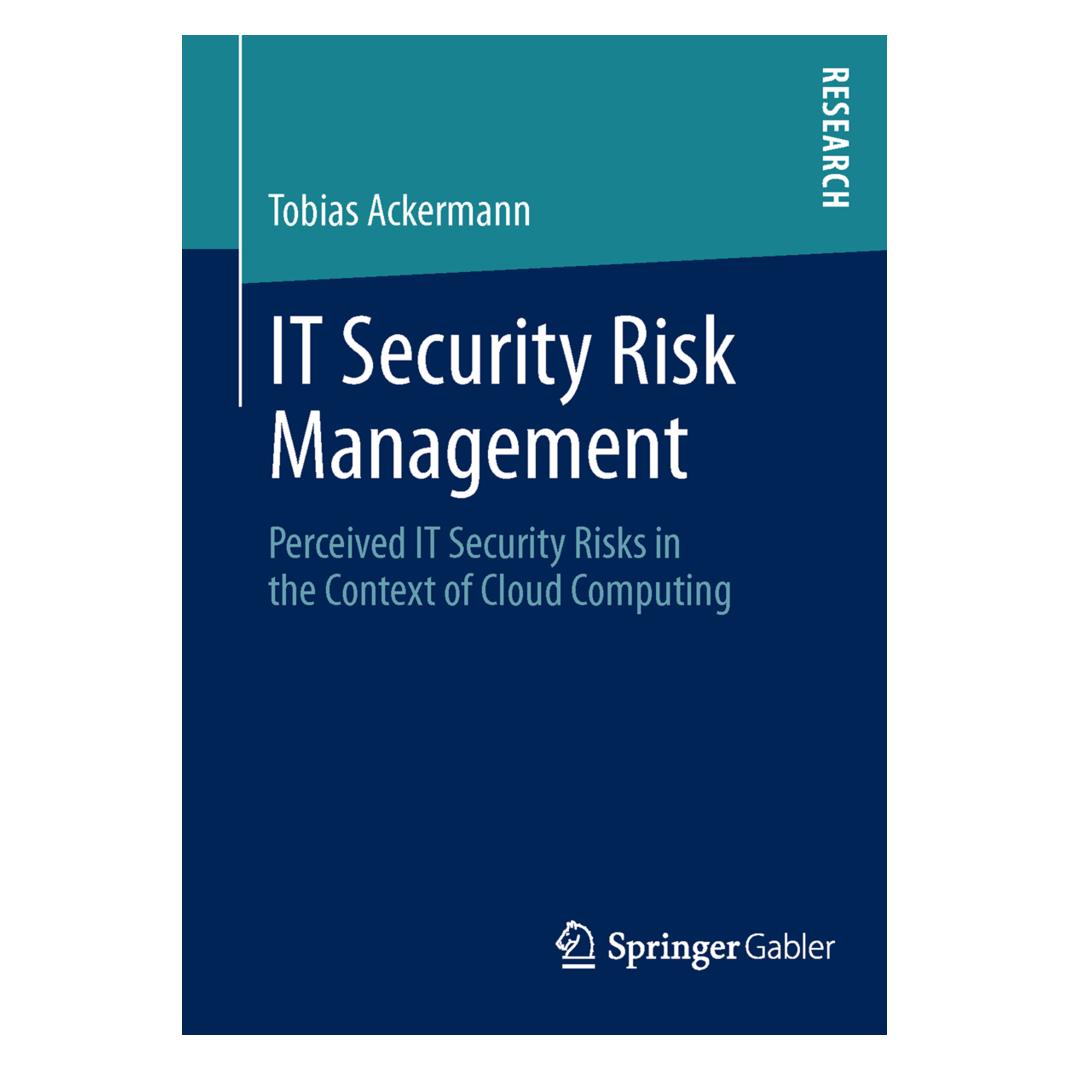
IT Security Risk Management, Fachbücher von Tobias AckermannDas Buch "IT Security Risk Management" bietet eine umfassende Analyse der wahrgenommenen IT-Sicherheitsrisiken im Kontext des Cloud Computing. Es basiert auf einer strukturierten Literaturübersicht, Q-Sorting, Experteninterviews und der Analyse von Daten, die aus 356 Organisationen gesammelt wurden. Die Untersuchung beleuchtet die Auswirkungen von Sicherheitsrisiken auf die positiven und negativen Einstellungen von IT-Führungskräften bei der Entscheidung für die Einführung von Cloud Computing. Im zweiten Teil des Buches wird ein mathematisches Rahmenwerk zur Risikobewertung vorgestellt, das den IT-Risikomanagementprozess von Cloud-Nutzern unterstützen kann. Die Ergebnisse des Buches sind darauf ausgelegt, die Risikomanagementprozesse von (potenziellen) Anwendern zu unterstützen und Anbietern zu helfen, gezielte Strategien zur Minderung als kritisch wahrgenommener Risiken zu entwickeln.53,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
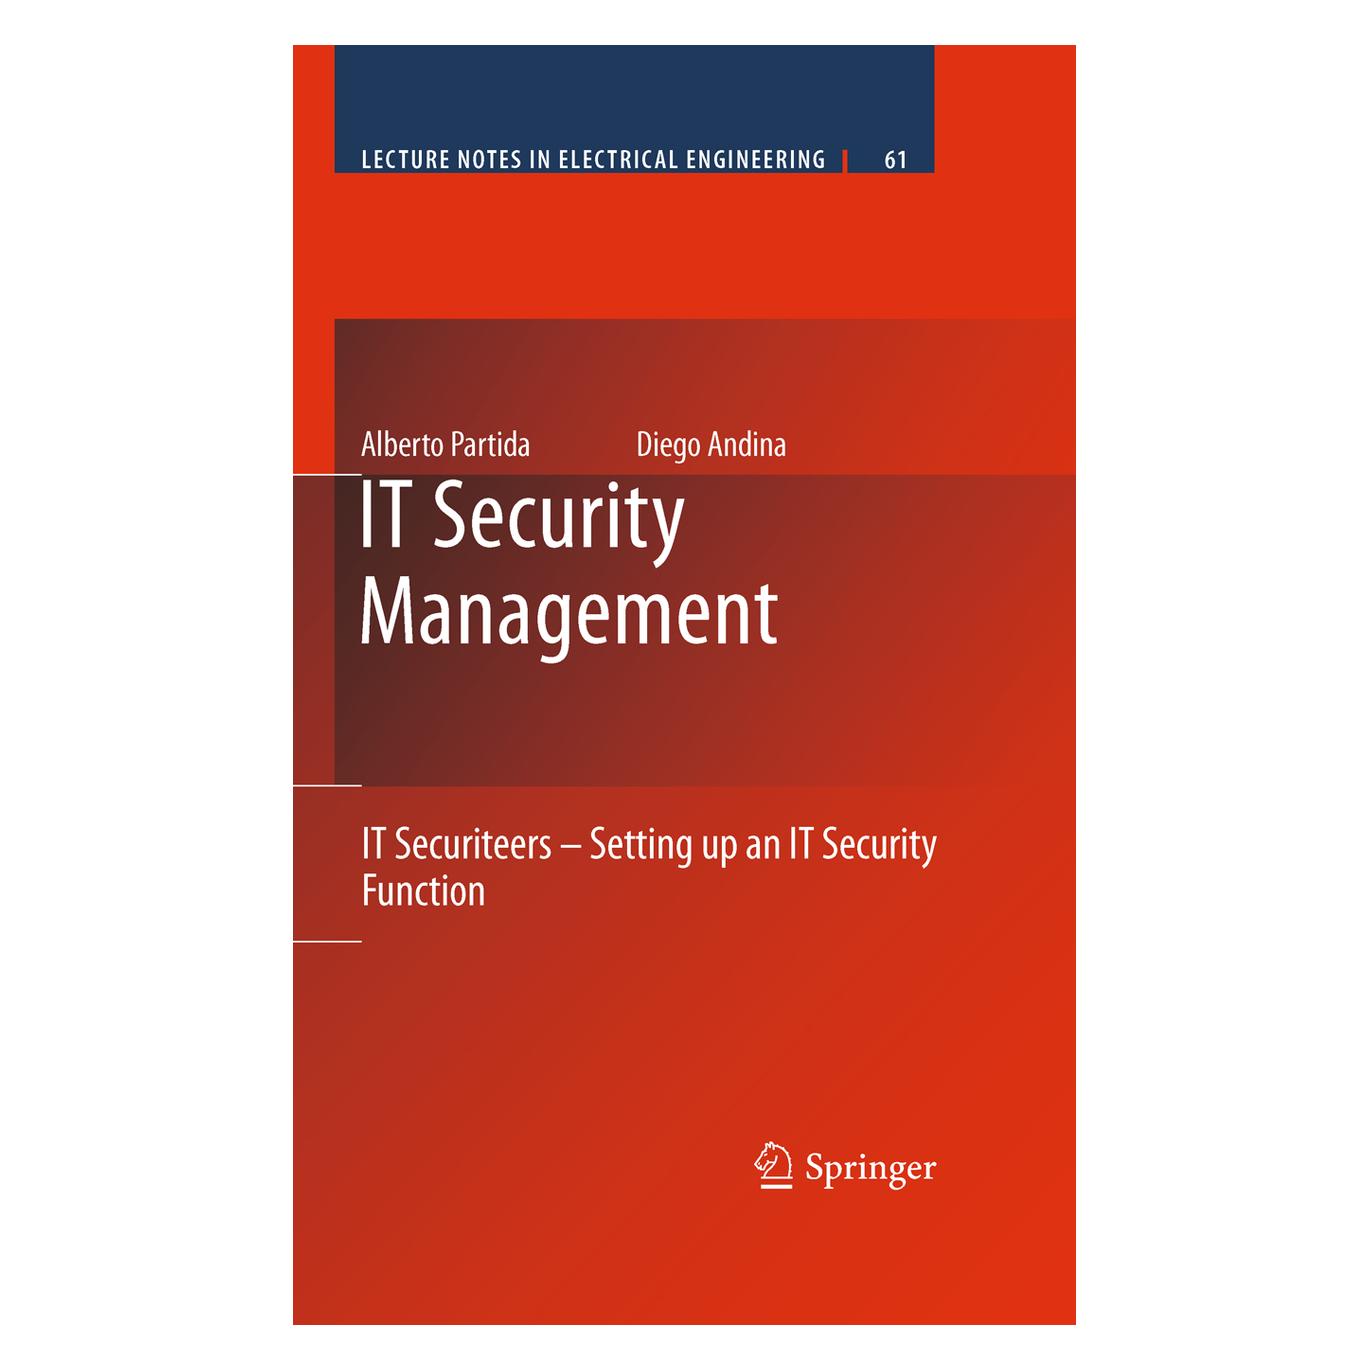
IT Security Management, Fachbücher von Diego Andina, Alberto PartidaIT Security Management ist ein Fachbuch, das sich mit der Schaffung und Entwicklung effektiver IT-Sicherheitsteams in Organisationen beschäftigt. In einer Zeit, in der Unternehmen zunehmend mit einer Vielzahl von Bedrohungen konfrontiert sind, bietet dieses Buch wertvolle Einblicke in die Notwendigkeit, IT-Sicherheit nicht nur als Compliance-Anforderung zu betrachten, sondern als strategischen Vorteil. Es wird erläutert, wie sogenannte 'securiteers' – leidenschaftliche IT-Sicherheitsexpert*innen – dazu beitragen können, den Sicherheitsstatus von Unternehmen zu verbessern und echten Mehrwert zu schaffen. Das Buch richtet sich an Führungskräfte und IT-Sicherheitsverantwortliche, die die Effektivität ihrer Sicherheitsstrategien steigern möchten. Es beleuchtet sowohl die menschliche als auch die technische Dimension der IT-Sicherheit und bietet praxisnahe Ansätze zur Integration von Sicherheitsfunktionen in die Unternehmensstruktur.106,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT Security Risk Control Management, Fachbücher von Raymond PomponDas Buch "IT Security Risk Control Management" bietet eine umfassende Anleitung zur Entwicklung und Implementierung eines effektiven Sicherheitsprogramms in Organisationen. Es beleuchtet die komplexen Herausforderungen der Informationssicherheit und bietet praxisnahe Werkzeuge, um Sicherheitskontrollen nahtlos in Geschäftsprozesse zu integrieren. Der Autor, Raymond Pompon, vermittelt, dass Informationssicherheit weit über technische Massnahmen hinausgeht und Fähigkeiten in Bereichen wie organisatorische Beratung, Diplomatie, Change Management und Risikomanagement erfordert. Leserinnen und Leser lernen, wie sie ein Sicherheitsprogramm aufbauen, das sich dynamisch an die Bedürfnisse der Organisation anpasst und gleichzeitig den sich ständig ändernden Bedrohungen standhält. Das Buch richtet sich an IT-Fachleute, die in den Sicherheitsbereich wechseln möchten, sowie an neue Sicherheitsmanager und -spezialisten, die ihre Kenntnisse in der Informationssicherheit vertiefen wollen.69,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Klaus: IT Security managenIT Security managen , - Die Basis für Ihren Erfolg in der Verantwortung ür das IT Security Management - Einführung in die wichtigen Themen des IT Security Managements - Hilfe für das Management der vielfältigen Anforderungen in der Praxis - Neu in der 2. Auflage: Ausführliche Darstellung des Themenblocks IT Security Policy, Management der Sicherheit von operativer Technologie (OT-Security), Aktualisierte gesetzliche Regelungen, z.B. DSGVO, EU Cybersecurity Act, DDG, TTD - Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches IT-Sicherheit ist weit mehr als nur der Einsatz technischer Sicherheitsmaßnahmen wie Firewalls oder Virenschutz. Eine beständige und wirtschaftliche Sicherheit für Ihre IT erreichen Sie nur, wenn Sie die IT-Risiken kontinuierlich managen und die ITSicherheit ganzheitlich betrachten, wozu neben der physischen und technischen Situation auch die Einbeziehung von personellen und organisatorischen Faktoren gehören. Dieses Praxishandbuch geht nicht nur auf die Methodik des IT Security Managements ein, so wie dies viele andere Bücher über das Thema tun, sondern widmet sich vor allem den Dingen dahinter, zum Beispiel unternehmenspolitischen Einflüssen, organisatorischen Fragestellungen oder taktischen Überlegungen. Damit beschäftigt es sich mit den Managementaspekten, mit denen Sie in der Verantwortung für das IT Security Management in Ihrer täglichen Arbeit konfrontiert werden und geht auf die Aspekte ein, die Sie berücksichtigen müssen, um in Ihrer Tätigkeit erfolgreich zu sein. AUS DEM INHALT // Stellenwert der Informationssicherheit/Risiko und Sicherheit/Entstehung und Auswirkungen von Risiken/Sicherheitsorganisation/IT Security Policy/ Sicherheit definieren und vorgeben/Risiken erkennen und bewerten/Reporting/Business Continuity/Notfallmanagement/Der Mensch in der Informationssicherheit/Incident Handling und IT-Forensik/IT-Sicherheit und externe Partner/Rechtliche Einflüsse , Luft- & Hydraulikfederung > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20240412, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Schmidt, Klaus, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 358, Keyword: IT-Risikomanagement; IT-Security; IT-Sicherheit; IT-Sicherheitsmanager; Security; Sicherheit, Fachschema: Wirtschaft / Wirtschaftsmathematik~Wirtschaftsmathematik~Wirtschaftsrechnen~EDV / Theorie / Recht~Recht (EDV)~Datensicherheit / Netz~Internet / Protokolle, Sicherheit, Technik~Informatik, Fachkategorie: Rechtliche Fragen der IT~IT-Zertifizierung~Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Informatik, Warengruppe: HC/Informatik, Sender’s product category: BUNDLE, Länge: 245, Breite: 179, Höhe: 26, Gewicht: 820, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
-
Wie kann man IT-Leiter oder IT-Manager werden?
Um IT-Leiter oder IT-Manager zu werden, ist in der Regel ein abgeschlossenes Studium im Bereich Informatik oder eine vergleichbare Ausbildung erforderlich. Zusätzlich sind mehrere Jahre Berufserfahrung in der IT-Branche, vorzugsweise in leitenden Positionen, von Vorteil. Weiterbildungen und Zertifizierungen in den Bereichen Projektmanagement, IT-Management oder Führungskompetenzen können ebenfalls hilfreich sein, um die erforderlichen Fähigkeiten und Kenntnisse zu erlangen. **
-
Was ist der Gehalt im IT-Security-Bereich?
Das Gehalt im IT-Security-Bereich kann stark variieren, abhängig von Faktoren wie Erfahrung, Qualifikationen, Standort und Unternehmensgröße. In der Regel können IT-Security-Spezialisten jedoch ein überdurchschnittliches Gehalt erwarten, da ihre Fähigkeiten und Kenntnisse sehr gefragt sind und die Nachfrage nach IT-Sicherheitsexperten stetig steigt. Einsteiger können mit einem Einstiegsgehalt von etwa 40.000 bis 60.000 Euro pro Jahr rechnen, während erfahrene Fachkräfte mit mehreren Jahren Berufserfahrung oft Gehälter von 80.000 Euro oder mehr verdienen können. **
-
Haben Anwendungsentwickler oder IT-Security-Experten bessere Berufsaussichten?
Es ist schwierig, eine eindeutige Antwort auf diese Frage zu geben, da sowohl Anwendungsentwickler als auch IT-Security-Experten gute Berufsaussichten haben. Die Nachfrage nach Anwendungsentwicklern ist aufgrund der ständig wachsenden Digitalisierung und des Bedarfs an maßgeschneiderten Softwarelösungen hoch. Gleichzeitig steigt jedoch auch die Bedeutung der IT-Sicherheit, da Unternehmen vermehrt auf Datenschutz und Schutz vor Cyberangriffen achten. Daher können beide Berufsfelder vielversprechende Karrieremöglichkeiten bieten. **
Ähnliche Suchbegriffe für IT-Security
-
Was macht ein Security Manager?
Ein Security Manager ist für die Planung, Implementierung und Überwachung von Sicherheitsmaßnahmen in einem Unternehmen oder einer Organisation verantwortlich. Dazu gehört die Entwicklung von Sicherheitsrichtlinien, die Schulung von Mitarbeitern in Sicherheitsverfahren, die Überwachung von Sicherheitssystemen und die Reaktion auf Sicherheitsvorfälle. Der Security Manager arbeitet eng mit anderen Abteilungen zusammen, um sicherzustellen, dass alle Sicherheitsanforderungen erfüllt sind und die Unternehmensdaten und -ressourcen geschützt sind. Darüber hinaus führt der Security Manager regelmäßige Sicherheitsaudits durch, um potenzielle Schwachstellen zu identifizieren und zu beheben. Insgesamt ist der Security Manager dafür verantwortlich, die Sicherheit der Organisation zu gewährleisten und das Risiko von Sicherheitsvorfällen zu minimieren. **
-
Wie hoch ist das Gehalt in der IT-Security-Branche?
Das Gehalt in der IT-Security-Branche kann je nach Erfahrung, Qualifikation und Unternehmensgröße variieren. In der Regel liegt das Einstiegsgehalt für IT-Security-Spezialisten zwischen 40.000 und 60.000 Euro brutto im Jahr. Mit zunehmender Berufserfahrung und Spezialisierung kann das Gehalt auf über 100.000 Euro brutto im Jahr steigen. **
-
Windows 10 oder der HP Client Security Manager?
Windows 10 ist ein Betriebssystem von Microsoft, während der HP Client Security Manager eine Sicherheitssoftware von HP ist, die speziell für HP-Computer entwickelt wurde. Beide haben unterschiedliche Funktionen und Zwecke. Windows 10 bietet ein umfassendes Betriebssystem für den täglichen Gebrauch, während der HP Client Security Manager speziell auf die Sicherheit und den Schutz von HP-Computern ausgerichtet ist. Die Wahl zwischen den beiden hängt von den individuellen Bedürfnissen und Prioritäten des Nutzers ab. **
-
Ist Security Task Manager vertrauenswürdig und kein Virus?
Security Task Manager ist ein legitimes Programm, das entwickelt wurde, um die Aktivitäten und Prozesse auf Ihrem Computer zu überwachen. Es ist kein Virus und wird von vielen Benutzern als vertrauenswürdig angesehen. Es ist jedoch immer ratsam, eine aktuelle Antivirensoftware zu verwenden, um sicherzustellen, dass keine schädlichen Programme auf Ihrem Computer ausgeführt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.